เมื่อต้นเดือนที่ผ่านมาทีมได้มีโอกาสไปเจอกับประกาศเตือนช่องโหว่ระดับ Critical ใน Cisco NX-OS คะแนน CVSS สูงถึง 9.8 หลังจากนั้นเราก็ได้คำถามว่า “อุปกรณ์ของลูกค้าที่เราดูแลโดนด้วยไหม?”
ลูกค้ารายหนึ่งใช้ Nexus 9000 แต่รันเป็น ACI ไม่ใช่ NX-OS แบบ Standalone พอเห็นโพสต์ก็เลยสับสนอยู่พักหนึ่งว่าตกลงโดนด้วยไหม พอไล่ดู Advisory ต้นทางของ Cisco ก็พบว่าช่องโหว่ 5 ตัวในโพสต์ไม่กระทบ ACI จริง แต่พอเอาเวอร์ชันของลูกค้าไปเช็กบนเว็บของ Cisco กลับเจอช่องโหว่ตัวอื่นที่ประกาศวันเดียวกัน ซึ่งกระทบ ACI โดยตรง มีตัวระดับ Critical ด้วย และเว็บก็แนะนำให้อัปเกรดอยู่ดี เรียกว่าถ้าดูแค่โพสต์แล้วสบายใจไป ก็อาจพลาดตัวสำคัญได้
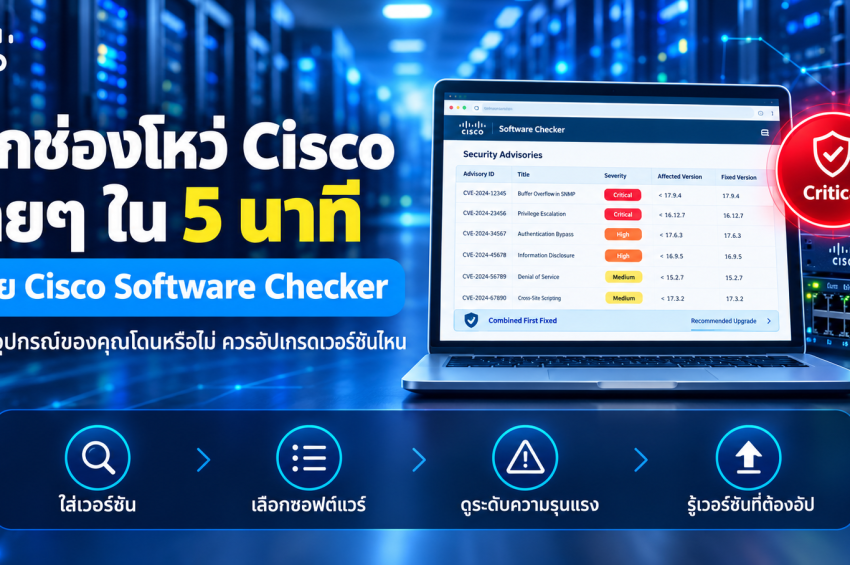
Cisco มีเครื่องมือฟรีชื่อ Cisco Software Checker ที่ให้เราใส่เวอร์ชันซอฟต์แวร์ที่ใช้อยู่ แล้วบอกได้เลยว่ามีช่องโหว่อะไรบ้าง รุนแรงแค่ไหน และควรอัปเกรดไปเวอร์ชันไหน บทความนี้จะพาไปลองใช้ทีละขั้น ใช้เวลาไม่เกิน 5 นาที
Cisco Software Checker คืออะไร
Cisco Software Checker เป็นเครื่องมือบนเว็บของ Cisco ที่เอาเวอร์ชันซอฟต์แวร์ของเราไปเทียบกับ Security Advisory ทั้งหมดที่ Cisco เคยประกาศ ใช้งานได้ฟรีและไม่ต้อง login
ตอนนี้รองรับ Cisco ASA, FMC, FTD, FXOS, IOS, IOS XE, NX-OS และ NX-OS in ACI Mode ครอบคลุมอุปกรณ์หลัก ๆ ที่องค์กรส่วนใหญ่ใช้ ทั้ง Router, Switch และ Firewall
Step การใช้งานเบื้องต้น
ก่อนเริ่ม ให้เตรียมเวอร์ชันซอฟต์แวร์ของอุปกรณ์ไว้ก่อน ดูได้ง่าย ๆ ด้วยคำสั่ง show version บนอุปกรณ์
Step 1: เปิดเว็บ Cisco Software Checker
เข้าไปที่ https://sec.cloudapps.cisco.com/security/center/softwarechecker.x
Step 2: เลือกวิธีที่จะใช้สำหรับค้นหา โดยมีให้เลือก 3 แบบ
- A. Search By Release เลือกซอฟต์แวร์และเวอร์ชันจากรายการ (ง่ายสุด แนะนำแบบนี้)
- B. Use Show Version Command Output ก็อปผล
show versionมาวางทั้งก้อน - C. Upload a .txt file เหมาะกับการเช็กหลายเวอร์ชันพร้อมกัน
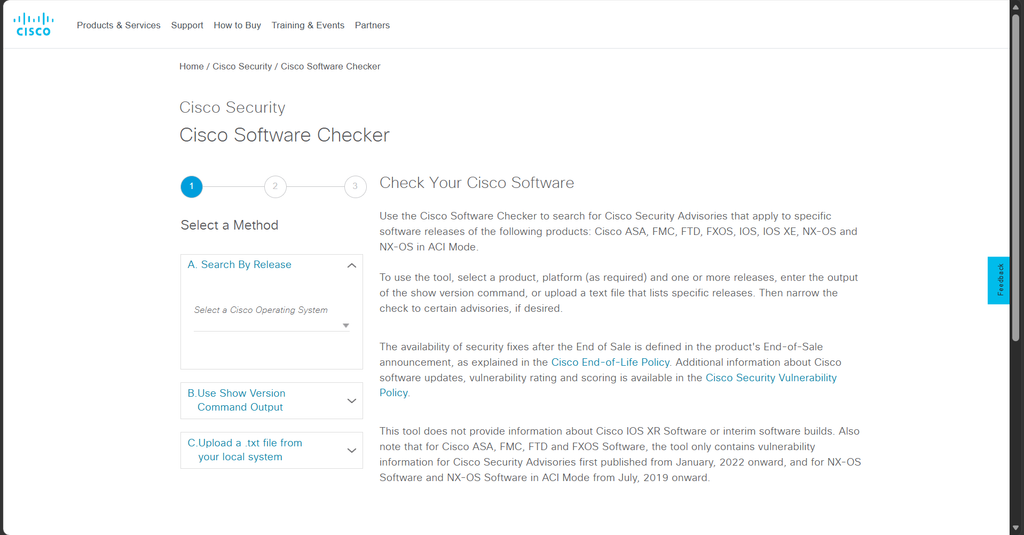
Step 3: เลือกวิธีที่จะใช้สำหรับค้นหา โดยมีให้เลือก 3 แบบ
เลือกซอฟต์แวร์ เช่น Cisco IOS XE Software หรือ Cisco NX-OS Software ให้ตรงกับอุปกรณ์จริง ตรงนี้สำคัญมาก เพราะถ้าเลือกผิด ผลก็จะผิดตามไปด้วย
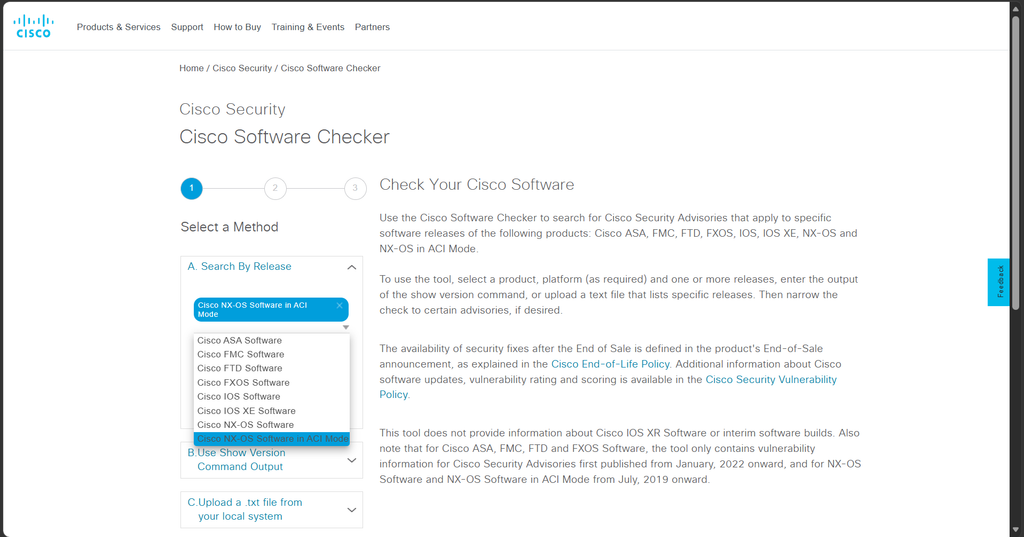
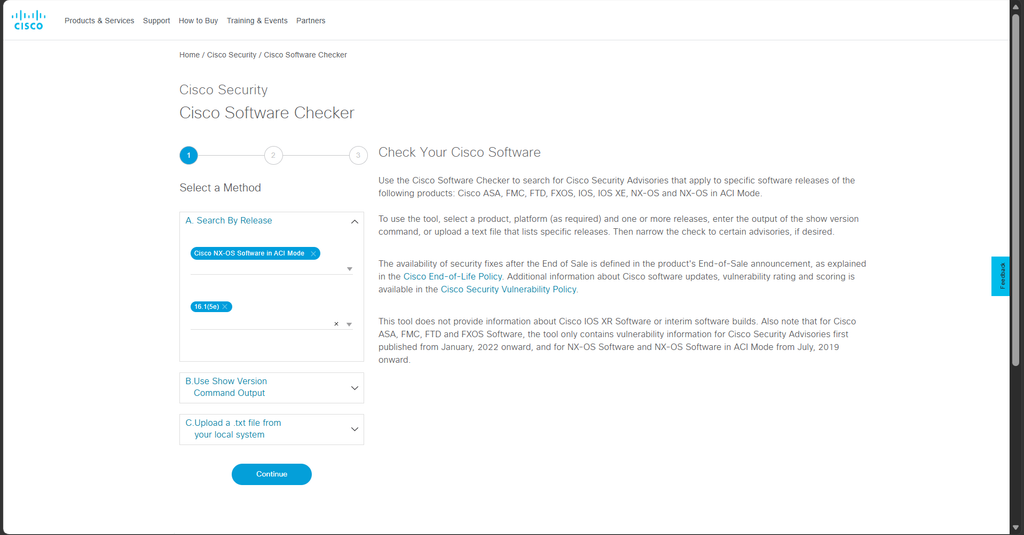
Step 4: ใส่เวอร์ชันที่เราใช้งานอยู่
พิมพ์เลขเวอร์ชันแล้วเลือกจากรายการที่ขึ้นมา ใส่ได้มากกว่าหนึ่งเวอร์ชัน แล้วกด Continue
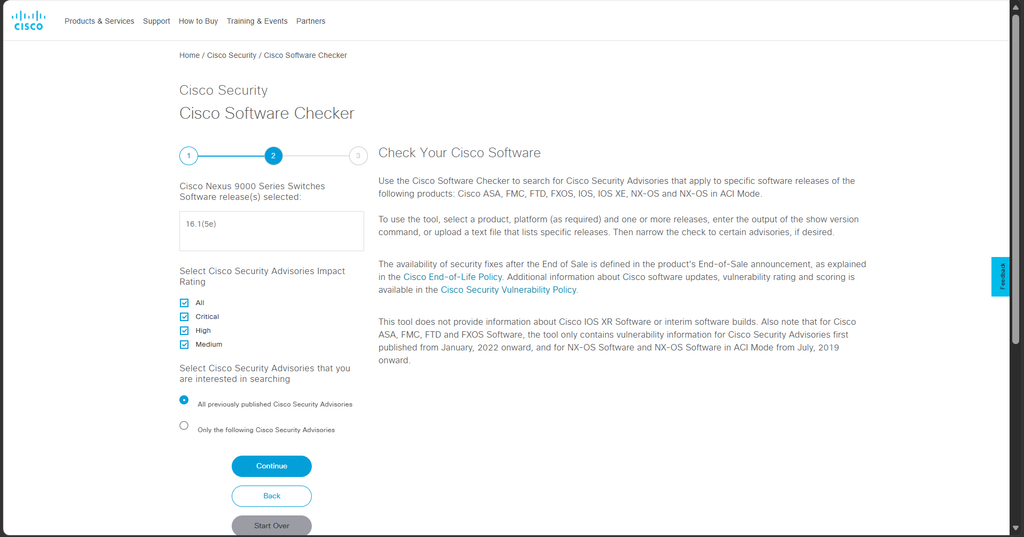
Step 5: เลือกระดับความรุนแรง
ติ๊ก Critical, High, Medium ตามต้องการ ปกติผมแนะนำให้เลือก All และ “All previously published Cisco Security Advisories” จะได้เห็นภาพครบ
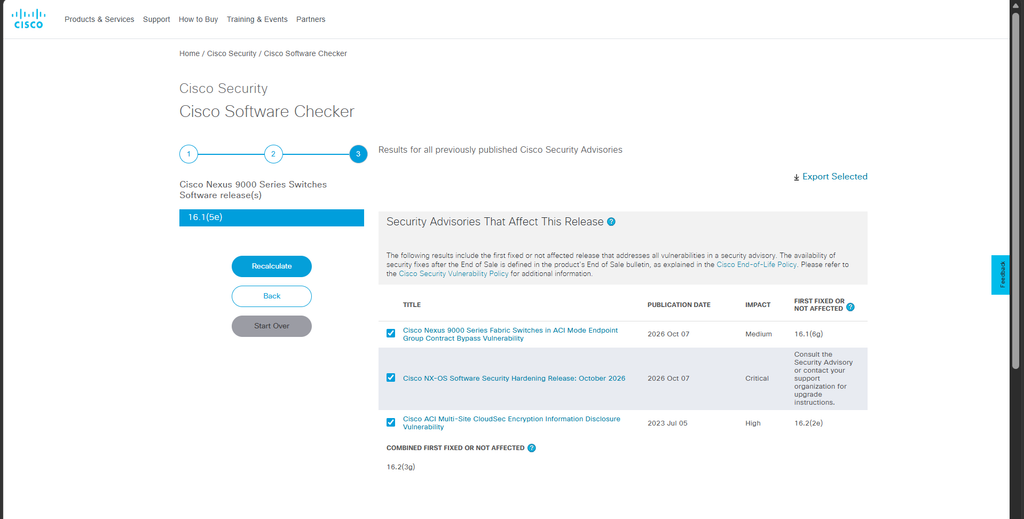
Step 6: หลังจากกด Continue ในขั้นตอนที่ผ่านมาก็จะได้ผลลัพธ์ครับ
วิธีอ่านผลลัพธ์
หน้าผลลัพธ์จะแสดงรายการ Security Advisory ที่กระทบเวอร์ชันที่เราใส่ แต่ละแถวมีช่องหลัก ๆ ที่ต้องดูดังนี้
| ช่อง | ความหมาย |
|---|---|
| Title | ชื่อ Advisory คลิกเข้าไปอ่านรายละเอียดได้ |
| Publication Date | วันที่ Cisco ประกาศ |
| Impact | ความรุนแรง: Critical, High, Medium |
| First Fixed or Not Affected | เวอร์ชันแรกที่แก้ช่องโหว่นั้นแล้ว |
ที่สำคัญที่สุดอยู่ท้ายตาราง คือ Combined First Fixed or Not Affected ซึ่งเป็นเวอร์ชันต่ำสุดที่แก้ทุกช่องโหว่ในรายการพร้อมกัน พูดง่าย ๆ คือ “อัปเกรดไปเวอร์ชันนี้หรือใหม่กว่า แล้วจะปลอดจากทุกตัวที่เห็น”
ตัวอย่างจริง: ทีมเราลองเช็ก Cisco Nexus 9000 เวอร์ชัน 16.1(5e) เมื่อเดือนตุลาคม 2026 ได้ผลแบบนี้
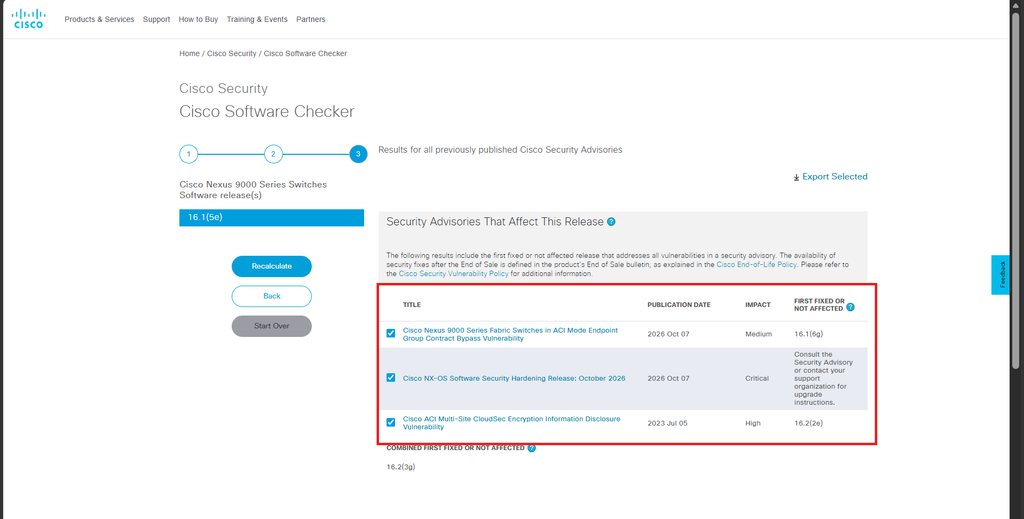
Combined First Fixed ที่ได้คือ 16.2(3g) แปลว่าเวอร์ชันนี้มีช่องโหว่ที่ต้องจัดการจริง แต่เวอร์ชันเป้าหมายอาจไม่จำเป็นต้องสูงขนาดนั้นเสมอไป เดี๋ยวหัวข้อถัดไปจะอธิบายครับ
ข้อควรรู้ก่อนสรุปผล
เครื่องมือนี้ช่วยได้เยอะมาก แต่มีจุดที่ควรรู้ไว้สักหน่อย จะได้ไม่อ่านผลพลาด
- ไม่ได้ดูว่าเปิดฟีเจอร์อะไรอยู่ Software Checker เทียบจากเวอร์ชันอย่างเดียว บางช่องโหว่จะกระทบก็ต่อเมื่อเปิดฟีเจอร์นั้นอยู่ อย่างในตัวอย่างข้างบน เรื่อง CloudSec จะกระทบเฉพาะที่ใช้ Multi-Site + CloudSec เท่านั้น ถ้าไม่ได้ใช้ เวอร์ชันเป้าหมายก็ต่ำลงได้ ดังนั้นควรคลิกเข้าไปอ่านหัวข้อ Vulnerable Products ในแต่ละ Advisory ด้วย
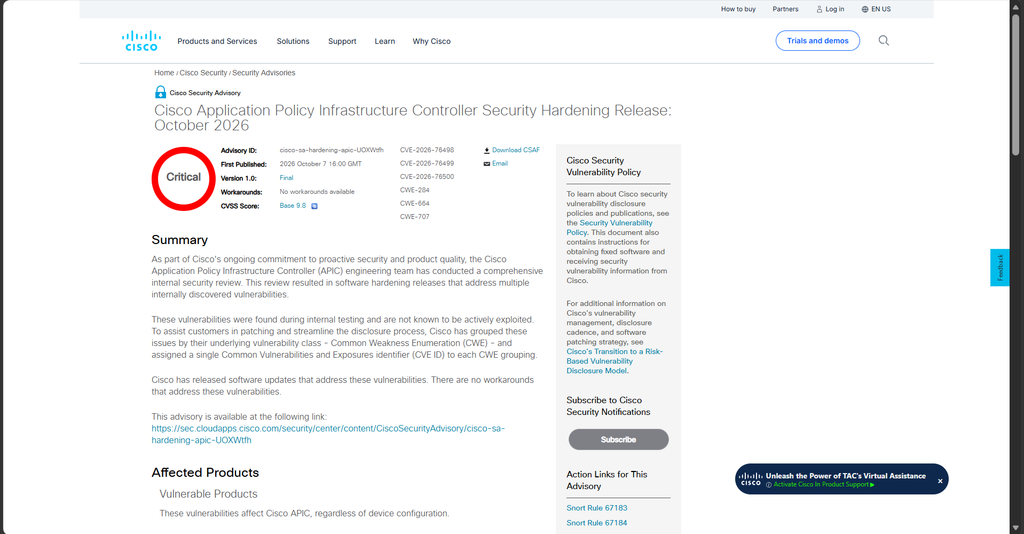
- ไม่ครอบคลุมทุกผลิตภัณฑ์ เช่น IOS XR, APIC หรือ ISE ต้องไปดูจากหน้า Cisco Security Advisories โดยตรง
เช่น APIC ของลูกค้าที่ใช้งานอยู่เราต้องเช็คเพิ่มและอาจจะพบว่าอยู่ในระดับ Crtical ที่ต้องอัพเกรดก็ได้
- ข้อมูลย้อนหลังมีจำกัด NX-OS มีตั้งแต่ ก.ค. 2019 ส่วน ASA, FMC, FTD, FXOS มีตั้งแต่ ม.ค. 2022
- เวอร์ชันแนะนำไม่ใช่แผน upgrade ก่อนอัปเกรดจริง ควรเช็ก upgrade path, Release Notes และ Recommended Release ของรุ่นนั้น ๆ ก่อนทุกครั้ง
ครั้งต่อไปที่เห็นข่าวช่องโหว่ Cisco ลองเปิด Software Checker เช็กดูก่อน ส่วนใหญ่จะรู้คำตอบเบื้องต้นได้ภายในไม่กี่นาที ไม่ต้องตกใจไปก่อนครับ
หวังว่าบทความนี้จะเป็นประโยชน์ให้กับผู้ใช้งานอุปกรณ์ของ Cisco ไม่มากก็น้อยนะครับ