1) IRF คืออะไร และเข้ามาช่วยแก้ปัญหาอะไร? (Overview & Key Benefits)
H3C Intelligent Resilient Framework (IRF) คือเทคโนโลยี Virtual Stacking ระดับองค์กรและ Data Center ที่นำสวิตช์กายภาพหลายเครื่องมารวมพลังกันทำงานเป็น Fabric เสมือนหนึ่งเดียว โดยอุปกรณ์ภายนอก ทั้ง Router และ Switch หรืออุปกรณ์อื่นๆ ใน Layer ด้านล่าง จะมองเห็น IRF Fabric ทั้งหมดเป็นเพียง โหนดเครือข่ายเดี่ยว (Single Node) เท่านั้น
จุดเด่นและข้อดีสำคัญที่เหนือกว่าการต่อสวิตช์แบบดั้งเดิม:
- Single IP Management & Simplified Topology: ควบคุมทั้งระบบผ่าน IP Address เดียว ไม่ว่าคุณจะ SSH/Telnet เข้าไปยังสวิตช์สมาชิกตัวใด คุณจะถูกนำทางไปยังหน้าจอ CLI ของตัว Master ทันที และคอนฟิกทั้งหมดจะถูกกระจายไปยังสวิตช์สมาชิกอัตโนมัติ
- ขจัดลูปโดยไม่ต้องพึ่ง STP (Zero STP Blocking): การเชื่อมต่อข้ามเครื่องระหว่างสวิตช์สมาชิกใน IRF ไม่ต้องเปิดใช้งาน Spanning Tree Protocol อีกต่อไป จึงไม่มีพอร์ตใดถูก Block ทิ้งไว้ ทราฟฟิกวิ่งส่งได้เต็มแบนด์วิดท์ 100%
- สถาปัตยกรรมแบบ 1:N Redundancy: ในหนึ่ง Fabric จะมีเครื่อง Master เพียงเครื่องเดียวคอยคุมการทำงาน ส่วนเครื่อง Standby ที่เหลือทั้งหมดจะประมวลผลทราฟฟิกตามปกติพร้อมเป็นตัวสำรอง หาก Master ล่ม Standby จะก้าวขึ้นมาทำหน้าที่แทนทันทีโดยไม่มีการหยุดชะงักของบริการ (Uninterrupted Service)
- Multichassis Link Aggregation (M-LAG / Cross-switch LACP): สามารถรวบพอร์ตจากสวิตช์ตัวที่ 1 และตัวที่ 2 มารวมเป็น Link Aggregation เดียวกันส่งไปหา Server หรือ Access Switch ได้ ส่งผลให้ได้ทั้ง Redundancy และ Throughput ที่เพิ่มขึ้น
- Network scalability and resiliency: กำลังการประมวลผลและ Throughput รวมของ IRF Fabric มีค่าเท่ากับผลรวม ของความสามารถของสมาชิกทุกเครื่อง สามารถเพิ่มจำนวนพอร์ต แบนด์วิดท์เครือข่าย และขีดความสามารถในการประมวลผลของ IRF fabric ได้ง่ายๆ เพียงแค่เพิ่มอุปกรณ์สมาชิกเข้าไป โดยไม่จำเป็นต้องเปลี่ยนแปลงโทโพโลยีของเครือข่าย
2) กลไกเบื้องหลังที่ควรรู้: บทบาท, Topology และการเลือก Master
ก่อนลงมือพิมพ์คำสั่ง Config การเข้าใจกลไกภายในจะช่วยให้เราออกแบบระบบได้อย่างถูกต้องและป้องกันไม่เกิดปัญหาที่ไม่คาดคิด:
2.1 บทบาทของสมาชิก (IRF Member Roles)
- Master: มีเพียง 1 เครื่อง ทำหน้าที่บริหารจัดการ Fabric, คำนวณ Routing/Switching Control Plane และสั่งการสมาชิก
- Standby: สมาชิกที่เหลือทั้งหมด ทำหน้าที่ประมวลผล Data Plane และสำเนา (Sync) ค่า Running Configuration จาก Master ตลอดเวลาแบบ Realtime หาก Master ล้ม สมาชิก Standby จะเลือกตั้งตัวแทนขึ้นมารับหน้าที่แทนทันที
2.2 หมายเลขสมาชิก (IRF member ID)
IRF Fabric ใช้ Member ID เพื่อระบุและจัดการสมาชิกแต่ละเครื่องอย่างไม่ซ้ำกัน ข้อมูลนี้เป็นส่วนแรกของหมายเลขอินเทอร์เฟซและ Path ของไฟล์ เพื่อระบุอินเทอร์เฟซและไฟล์ใน Fabric อุปกรณ์สองเครื่องที่ใช้ Member ID เดียวกันจะรวมเป็น IRF Fabric ไม่ได้ และอุปกรณ์จะเข้าร่วม Fabric ไม่ได้ถ้า Member ID ของมันถูกใช้อยู่แล้วใน Fabric นั้น
2.3 โทโพโลยีเครือข่าย (Network topology)
แบบที่ 1: Directly connected member devices
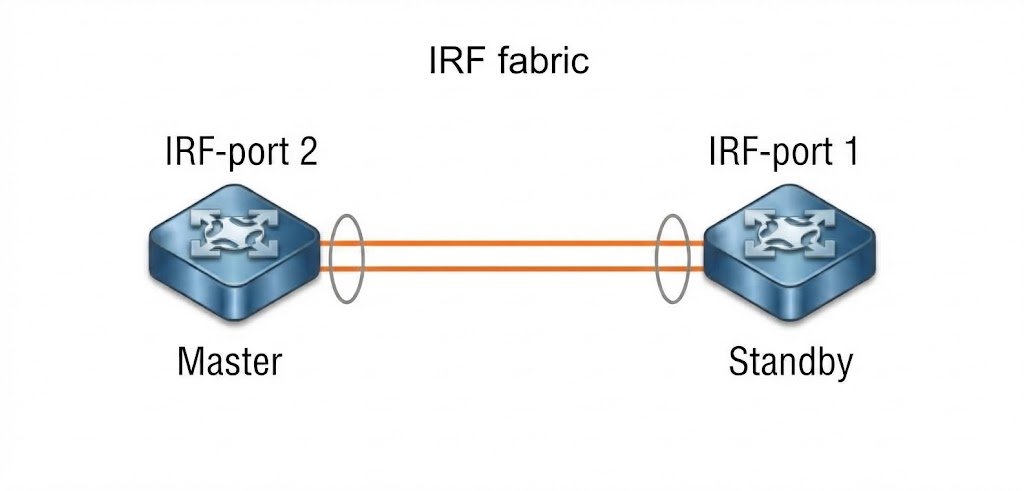
สวิตช์ฝั่งหนึ่งจะต้องใช้ IRF-port 2 เชื่อมต่อไปยัง IRF-port 1 ของอีกฝั่งหนึ่งเสมอ (กฎไขว้ 1 คู่กับ 2) โดยวงรีสีเทาแสดงถึงการนำสายกายภาพ (Physical Links) มารวมกัน (Aggregate) ภายใต้ Logical IRF-port เดียวกัน เพื่อเพิ่ม Throughput และเป็นสายสำรองในตัว
แบบที่ 2: Daisy-chain topology

แบบที่ 3: Ring topology
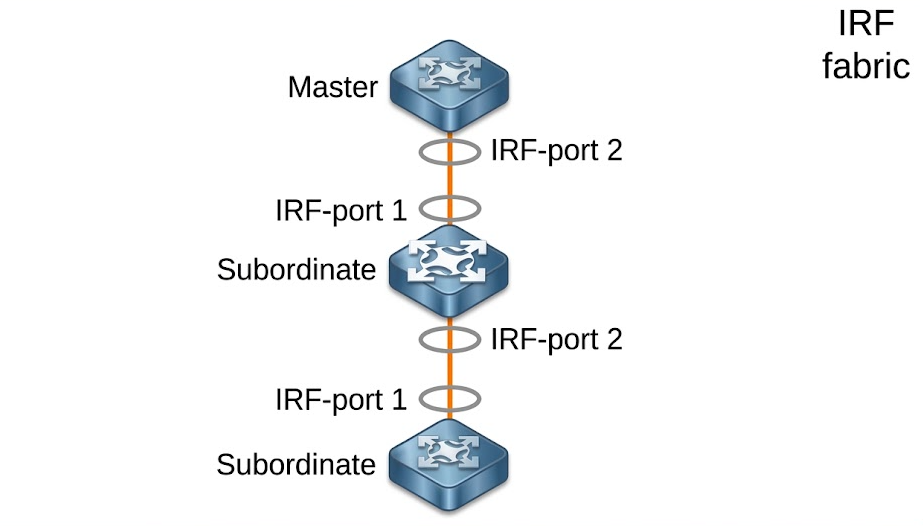
การเชื่อมต่ออุปกรณ์ในรูปแบบโทโพโลยีแบบ Daisy-chain หรือแบบ Ring โดยโทโพโลยีแบบ Ring จะมีความน่าเชื่อถือสูงกว่า
โดยที่โทโพโลยีแบบ Ring นั้น หากลิงก์ IRF ลิงก์ใดลิงก์หนึ่งเกิดความเสียหาย จะไม่ส่งผลให้ IRF fabric แยกออกจากกันเหมือนกับ
ในโทโพโลยีแบบ Daisy-chain แต่ IRF fabric จะปรับเปลี่ยนรูปแบบการเชื่อมต่อเป็นแบบ Daisy-chain แทน โดยไม่ทำให้บริการ
เครือข่ายหยุดชะงัก
2.4 กลไกการซิงค์คอนฟิก (Configuration Synchronization)
IRF มีกลไกบังคับซิงค์คอนฟิกที่เข้มงวดมาก สมาชิกทุกตัวจะรับและรันคอนฟิกของ Master ทันที คอนฟิกเก่าที่ค้างอยู่ในไฟล์ Startup ของเครื่องลูกจะถูกเก็บไว้แต่ไม่ถูกนำมาใช้ จนกว่าเครื่องลูกตัวนั้นจะถูกถอดแยกออกจาก IRF Fabric
2.5 ลำดับการเลือก Master 4 ขั้นตอน (Master Election Tiebreakers)
เมื่อ Boot ระบบขึ้นมา หรือเกิดการรวม Fabric (IRF Merge) สวิตช์จะตัดสินหาผู้ชนะที่เป็น Master ตาม 4 กฎเหล็กเรียงตามลำดับดังนี้:
- Current Master: แม้จะมีสมาชิกใหม่ที่ Priority สูงกว่า เครื่องที่ถือสถานะ Master อยู่เดิมจะชนะ (ข้ามกฎนี้ไปตอนสร้าง Fabric ขึ้นครั้งแรก)
- Member Priority: เครื่องที่มีค่า Priority สูงกว่าชนะ (ค่าเริ่มต้นคือ 1 สามารถตั้งได้ 1–32)
- Longest System Uptime (กฎ 10 นาที): เครื่องที่เปิดเครื่องทำงานมาก่อนเป็นเวลานานกว่าจะชนะ โดยมีเงื่อนไขว่า หากเวลาเปิดเครื่องต่างกันไม่เกิน 10 นาที ( 10 นาที) ระบบจะถือว่าเปิดพร้อมกัน แล้วส่งไปตัดสินในข้อถัดไป
- Lowest CPU MAC Address: หากทุกข้อข้างต้นเท่ากันทั้งหมด เครื่องที่มีค่า CPU MAC Address ต่ำที่สุดจะชนะในการเลือก
3) ภัยเงียบ Split-Brain และกลไก Multi-Active Detection (MAD)
หากสาย IRF Link ที่เชื่อมต่อระหว่างสวิตช์สมาชิกเกิดขาดลง (เช่น สายไฟเบอร์ขาด หรือพอร์ต SFP ชำรุด) จะเกิดเหตุการณ์ที่เรียกว่า IRF Split หรือ IRF collision:
- สวิตช์แต่ละฝั่งจะไม่สามารถติดต่อหากันได้
- ทำให้ Fabric แตกเป็นสองชุด และแต่ละชุดเลือก Master ของตัวเอง
- ผลลัพธ์คือ เครือข่ายจะมี Master 2 ตัวที่ถือ IP Address และ Bridge MAC เดียวกัน วิ่งชนกันในระบบ (Split-Brain Collision) นำไปสู่การเกิด Loop ทราฟฟิกสับสน และอาจทำให้โครงข่ายล่มได้
เพื่อป้องกันเหตุการณ์นี้ H3C จึงพัฒนาโปรโตคอล MAD (Multi-Active Detection) ขึ้นมาคอยเป็นตัวตรวจจับสถานะของ IRF link
3.1 เปรียบเทียบกลไก MAD แต่ละประเภท (Comparison of MAD Mechanisms)
IRF มีกลไก MAD อยู่ 4 ชนิด คือ LACP, ฺ BFD, ARP และ IPv6 ND
ตารางที่ 1: การเปรียบเทียบกลไก Multi-Active Detection (MAD)
| กลไก MAD | ข้อดี (Advantages) | ข้อเสีย / ข้อจำกัด (Disadvantages) | สถานการณ์ที่เหมาะสม (Application scenario) |
|---|---|---|---|
| LACP MAD | • ตรวจจับได้รวดเร็ว • ทำงานบน Aggregate link ที่มีอยู่แล้ว ไม่ต้องใช้ Physical links หรืออินเทอร์เฟซ Layer 3 เฉพาะสำหรับ MAD | • ต้องมีอุปกรณ์ตัวกลาง (Intermediate device) ที่รองรับฟังก์ชัน Extended LACP สำหรับ MAD | • เหมาะสำหรับเครือข่ายที่มีการทำ Link Aggregation ระหว่าง IRF Fabric กับอุปกรณ์ต้นทาง (Upstream) หรืออุปกรณ์ปลายทาง (Downstream) |
| BFD MAD | • ตรวจจับได้รวด • ไม่ต้องใช้อุปกรณ์ตัวกลาง • หากต้องการใช้อุปกรณ์ตัวกลาง ก็สามารถใช้อุปกรณ์จากแบรนด์/ผู้ผลิตใดก็ได้ | • ต้องใช้สายเชื่อมต่อทางกายภาพและ Layer 3 Interface แยกสำหรับ MAD โดยเฉพาะ ซึ่งพอร์ตนี้จะไม่สามารถนำไปส่งทราฟฟิกข้อมูลของผู้ใช้งานทั่วไปได้ • หากไม่ใช้อุปกรณ์ตัวกลาง สมาชิก IRF ทุกคู่จะต้องมีลิงก์ BFD MAD ต่อหากันโดยตรง • หากใช้อุปกรณ์ตัวกลาง สมาชิก IRF ทุกตัวจะต้องต่อสาย BFD MAD ไปยังอุปกรณ์ตัวกลางนั้น | • ไม่มีข้อกำหนดพิเศษเกี่ยวกับรูปแบบเครือข่าย • หากไม่ใช้อุปกรณ์ตัวกลาง กลไกนี้จะเหมาะกับ IRF Fabric ที่มีจำนวนสมาชิกน้อย และติดตั้งอยู่ใกล้กัน (เช่น อยู่ในตู้ Rack เดียวกัน) |
| ARP MAD | • ไม่จำเป็นต้องมีอุปกรณ์ตัวกลาง • หากใช้อุปกรณ์ตัวกลาง สามารถใช้อุปกรณ์จากแบรนด์/ผู้ผลิตใดก็ได้ • ไม่ต้องใช้อินเทอร์เฟซเฉพาะสำหรับ MAD | • ความเร็วในการตรวจจับช้ากว่า BFD MAD และ LACP MAD • จำเป็นต้องเปิดใช้งาน Spanning Tree (STP) หากใช้พอร์ตอีเทอร์เน็ตทั่วไปสำหรับลิงก์ ARP MAD | • เหมาะสำหรับโครงสร้างเครือข่าย IPv4 ที่ไม่ได้ทำ Link Aggregation • หากใช้พอร์ตอีเทอร์เน็ตทั่วไป จะใช้ได้เฉพาะกับเครือข่าย IPv4 ที่เปิดใช้งาน Spanning Tree และไม่ได้ทำ Link Aggregation เท่านั้น |
| ND MAD | • ไม่จำเป็นต้องมีอุปกรณ์ตัวกลาง • หากใช้อุปกรณ์ตัวกลาง สามารถใช้อุปกรณ์จากแบรนด์/ผู้ผลิตใดก็ได้ • ไม่ต้องใช้อินเทอร์เฟซเฉพาะสำหรับ MAD | • ความเร็วในการตรวจจับช้ากว่า BFD MAD และ LACP MAD • จำเป็นต้องเปิดใช้งาน Spanning Tree (STP) | • เหมาะสำหรับโครงสร้างเครือข่าย IPv6 ที่เปิดใช้งาน Spanning Tree และไม่ได้ทำ Link Aggregation |
ข้อควรระวัง:
- ห้ามเปิดใช้ LACP MAD ร่วมกับ ARP MAD หรือ ND MAD พร้อมกันบน Fabric เดียวกัน เนื่องจากวิธีการจัดการและเงื่อนไขในการตัดสิน Collisions ใช้คนละวิธีกัน
- ห้ามตั้งค่า BFD MAD ร่วมกับ ARP MAD หรือ ND MAD เนื่องจาก BFD MAD ไม่สามารถใช้งานร่วมกับคุณสมบัติ Spanning Tree ได้ ARP MAD และ ND MAD จำเป็นต้องใช้คุณสมบัติ Spanning Tree นอกจากนี้ BFD MAD ยังจัดการกับการตัดสิน Collisions ข้อมูลแตกต่างจาก ARP MAD และ ND MAD อีกด้วย
3.2 การจัดการการชนกัน (Collision handling)
เมื่อ MAD ตรวจพบ Multi-active collision จะตั้งทุก IRF Fabric ให้อยู่ใน Recovery state ยกเว้นหนึ่ง Fabric Fabric
ที่ไม่ได้ถูกตั้งเป็น Recovery state ยังส่งต่อทราฟฟิกได้ต่อไป ส่วน Fabric ที่อยู่ใน Recovery state จะ Inactive และส่งต่อทราฟฟิกไม่ได้
LACP MAD และ BFD MAD จะใช้กระบวนการต่อไปนี้จัดการ Multi-active collision
- เปรียบเทียบจำนวนสมาชิกในแต่ละ Fabric
- ตั้งทุก Fabric เป็น Recovery state ยกเว้น Fabric ที่มีสมาชิกมากที่สุด
- ถ้าทุก Fabric มีจำนวนสมาชิกเท่ากัน ให้เปรียบเทียบ Member ID ของ Master
- ตั้งทุก Fabric เป็น Recovery state ยกเว้น Fabric ที่ Master มีหมายเลขต่ำที่สุด
- ปิด (Shut down) อินเทอร์เฟซเครือข่ายทั้งหมดใน Fabric ที่เป็น Recovery state ยกเว้น
- อินเทอร์เฟซเครือข่ายของ IRF
- อินเทอร์เฟซที่ตั้งค่าไม่ให้ถูกปิดด้วยคำสั่ง mad exclude interface
ในทางตรงกันข้าม ARP MAD และ ND MAD ไม่เปรียบเทียบจำนวนสมาชิก ใน Fabric MAD เหล่านี้จะใช้กระบวนการต่อไปนี้
- เปรียบเทียบ Member ID ของ Master ในแต่ละ IRF Fabric
- ตั้งทุก Fabric เป็น Recovery state ยกเว้น Fabric ที่ Master มีหมายเลขต่ำที่สุด
- ดำเนินการกับอินเทอร์เฟซเครือข่ายใน Fabric ที่เป็น Recovery state เหมือนกับ LACP MAD และ BFD MAD
3.3 การกู้คืนระบบ (Failure Recovery)
- กรณีปกติ: เมื่อสาย IRF Link ถูกซ่อมแซมและเชื่อมต่อกลับมาเป็นปกติ สวิตช์ฝั่ง Recovery จะรีบูตและกลับเข้ามารวมตัวเป็นลูกของ Active Fabric โดยอัตโนมัติ พอร์ตที่เคยถูกสั่งปิดจะกลับมาเปิดใช้งานเอง
- กรณีฉุกเฉิน: หากฝั่ง Active ดันไฟดับหรือพังไปก่อนที่สาย IRF Link จะกลับมาใช้งานได้ปกติ ระบบเครือข่ายจะไม่มีเครื่องใดทำงานเลย แอดมินต้องล็อกอินเข้าพอร์ต Console ของฝั่ง Recovery แล้วพิมพ์คำสั่ง:
[Sysname] mad restore
คำสั่งนี้จะเปิดอินเทอร์เฟซเครือข่ายทั้งหมดที่ถูก MAD ปิดไว้ขึ้นมา หลังจาก IRF link และ IRF ฝั่งที่เคย Active ก่อนหน้ากลับมาใช้งานได้แล้ว ให้รวม IRF ทั้งสองเข้าเป็น IRF Fabric เดียว
4. ข้อควรระวังที่ห้ามมองข้าม (Restrictions)
- Hardware & Software Consistency:
สวิตช์ที่จะทำ IRF ร่วมกันต้องเป็นซีรีส์เดียวกัน และรัน Firmware Version เดียวกัน แนะนำให้เปิดirf auto-update enableไว้เพื่อให้ Master อัปเกรดเฟิร์มแวร์ให้เครื่องลูกอัตโนมัติ - Bridge MAC Persistence :
ค่าเริ่มต้นของ IRF จะใช้ MAC ของ Master เป็น Bridge MAC รวม และมีฟังก์ชันirf mac-address persistent timerรักษา MAC เดิมไว้เป็นเวลา 6 นาที แม้ Master จะหลุดจากระบบไป เพื่อป้องกัน Network Flap ในกรณี Reboot ชั่วคราว
ข้อควรระวัง: หากคุณเลือกใช้ ARP MAD หรือ ND MAD คุณ ต้องปิดฟีเจอร์นี้ทิ้งด้วยคำสั่งundo irf mac-address persistentเพื่อบังคับให้ Fabric เปลี่ยน MAC ทันทีที่ Master หลุด - ความเข้ากันได้ของ STP กับ BFD MAD:
- พอร์ตทางกายภาพที่ใช้สำหรับ BFD MAD ต้องปิด STP (
undo stp enable) - การจับคู่ IRF Port ข้ามคู่:
กฎบังคับคือ IRF-port n/1 ต้องต่อข้ามไปหา IRF-port m/2 เสมอ (ห้ามต่อ n/1 เข้า m/1 หรือ n/2 เข้า m/2)
5. ขั้นตอนการคอนฟิก IRF แบบ Step-by-Step พร้อมคำสั่งจริง
ตัวอย่างนี้อ้างอิงสถานการณ์จริงบนสวิตช์: AC1 (Master) และ AC2 (Standby) เชื่อมต่อ IRF Link ด้วยพอร์ต 10G และทำ BFD MAD แบบ Dedicated Direct Link ผ่านพอร์ตแลนธรรมดา
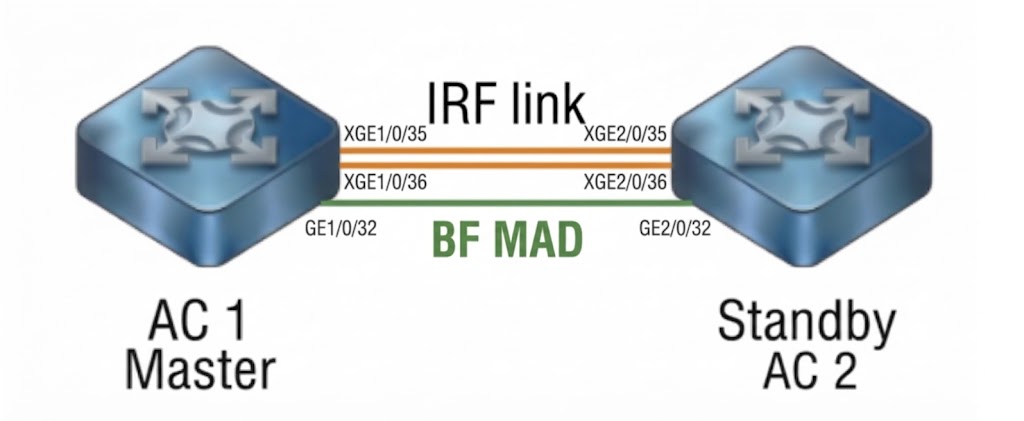
เพื่อให้เห็นภาพการนำไปใช้งานจริง นี่คือขั้นตอนการตั้งค่า IRF ที่ประกอบไปด้วย Switch 2 ตัว:
[ขั้นตอนที่ 1] กำหนดค่า IRF Domain ID ให้ตรงกัน
[ขั้นตอนที่ 2] เปลี่ยน Member ID บนเครื่องลูก (AC 2) เป็น 2 และสั่ง Reboot
[ขั้นตอนที่ 3] Shutdown พอร์ตทางกายภาพ -> ผูกเข้ากับ IRF-Port -> Undo shutdown
[ขั้นตอนที่ 4] บันทึกคอนฟิก (save) -> สั่งเปิดใช้งาน irf-port-configuration active
[ขั้นตอนที่ 5] เลือกตั้งค่า BFD MAD ป้องกัน Split-Brain
ขั้นตอนที่ 1: กำหนดค่า บน AC1 (Master)
# เข้า System View และตั้งชื่อเครื่อง
<H3C> system-view
[H3C] sysname AC1

# กำหนด Domain และ Priority ให้ AC1 เป็น Master (Priority สูงสุด 32)
[AC1] irf domain 10
[AC1] irf member 1 priority 32
[AC1] irf mac-address persistent timer
[AC1] irf auto-update enable
[AC1] undo irf link-delay

# ปิด Physical Ports ก่อนผูกเข้า IRF-Port
[AC1] interface Ten-GigabitEthernet 1/0/35
[AC1-Ten-GigabitEthernet1/0/35] shutdown
[AC1-Ten-GigabitEthernet1/0/35] quit
[AC1] interface Ten-GigabitEthernet 1/0/36
[AC1-Ten-GigabitEthernet1/0/36] shutdown
[AC1-Ten-GigabitEthernet1/0/36] quit

# สร้าง IRF-Port 1/2 และผูกพอร์ต 10G ทั้ง 2 เส้น
[AC1] irf-port 1/2
[AC1-irf-port1/2] port group interface Ten-GigabitEthernet 1/0/35
[AC1-irf-port1/2] port group interface Ten-GigabitEthernet 1/0/36
[AC1-irf-port1/2] quit

# เปิดพอร์ต Physical กลับขึ้นมา
[AC1] interface range Ten-GigabitEthernet 1/0/35 Ten-GigabitEthernet 1/0/36
[AC1-if-range] undo shutdown
[AC1-if-range] quit

# บันทึกคอนฟิกและเปิดใช้งานการตั้งค่า IRF Port
[AC1] save force
[AC1] irf-port-configuration active
ขั้นตอนที่ 2: กำหนดค่า บน AC2 (Standby)
# เข้า System View และตั้งชื่อเครื่อง
<H3C> system-view
[H3C] sysname AC2

# กำหนด Domain ID ให้ตรงกับ AC1
[AC2] irf domain 10

# เปลี่ยน Member ID เป็น 2 (จำเป็นต้อง Reboot เพื่อให้พอร์ตเปลี่ยนเป็น 2/0/x)
[AC2] irf member 1 renumber 2
# ตอบ Y เพื่อยืนยัน
[AC2] quit
<AC2> reboot
# ตอบ Y เพื่อยืนยันการ reboot
หลังจาก AC2 บูตกลับขึ้นมา (พอร์ตจะกลายเป็นTen-GigabitEthernet 2/0/x)
<AC2> system-view
[AC2] irf member 2 priority 1
[AC2] irf mac-address persistent timer
[AC2] irf auto-update enable
[AC2] undo irf link-delay

# ปิด Physical Ports ก่อนผูกเข้า IRF-Port
[AC2] interface Ten-GigabitEthernet 2/0/35
[AC2-Ten-GigabitEthernet2/0/35] shutdown
[AC2-Ten-GigabitEthernet2/0/35] quit
[AC2] interface Ten-GigabitEthernet 2/0/36
[AC2-Ten-GigabitEthernet2/0/36] shutdown
[AC2-Ten-GigabitEthernet2/0/36] quit

# สร้าง IRF-Port 2/1 และผูกพอร์ต 10G ทั้ง 2 เส้น (ต้องไขว้คู่ 1/2 กับ 2/1)
[AC2] irf-port 2/1
[AC2-irf-port2/1] port group interface Ten-GigabitEthernet 2/0/35
[AC2-irf-port2/1] port group interface Ten-GigabitEthernet 2/0/36
[AC2-irf-port2/1] quit

# เปิดพอร์ต Physical กลับขึ้นมา
[AC2] interface range Ten-GigabitEthernet 2/0/35 Ten-GigabitEthernet 2/0/36
[AC2-if-range] undo shutdown
[AC2-if-range] quit

# ต่อสายจริง XGE1/0/35-36 ↔ XGE2/0/35-36 ก่อนสั่ง active
[AC2] save force
[AC2] irf-port-configuration active
เมื่อกด active เครื่อง AC2 จะแพ้การเลือกเป็น Master และรีบูตตัวเอง 1 ครั้งเพื่อเข้า Fabric รวมกับ AC1
ขั้นตอนที่ 3: คอนฟิก BFD MAD ป้องกัน Split-Brain
# 1. สร้าง VLAN 4094 สำหรับ BFD MAD
[AC1] vlan 4094
[AC1-vlan4094] name IRF-BFD-MAD
[AC1-vlan4094] quit

# 2. ตั้งค่าพอร์ต BFD MAD บน Member 1 (GE1/0/32)
# หมายเหตุ: BFD MAD แบบต่อตรง กฎบังคับคือต้องปิด STP เพื่อไม่ให้ขัดขวาง BFD packet
[AC1] interface GigabitEthernet 1/0/32
[AC1-GigabitEthernet1/0/32] description ###_IRF-BFD-MAD_To-Member2-GE2/0/32_###
[AC1-GigabitEthernet1/0/32] port link-mode bridge
[AC1-GigabitEthernet1/0/32] port access vlan 4094
[AC1-GigabitEthernet1/0/32] undo stp enable
[AC1-GigabitEthernet1/0/32] quit

# 3. ตั้งค่าพอร์ต BFD MAD บน Member 2 (GE2/0/32)
[AC1] interface GigabitEthernet 2/0/32
[AC1-GigabitEthernet2/0/32] description ###_IRF-BFD-MAD_To-Member1-GE1/0/32_###
[AC1-GigabitEthernet2/0/32] port link-mode bridge
[AC1-GigabitEthernet2/0/32] port access vlan 4094
[AC1-GigabitEthernet2/0/32] undo stp enable
[AC1-GigabitEthernet2/0/32] quit

# 4. ตั้งค่า BFD MAD บน Vlan-interface 4094
[AC1] interface Vlan-interface 4094
[AC1-Vlan-interface4094] mad bfd enable
[AC1-Vlan-interface4094] mad ip address 192.168.254.1 255.255.255.252 member 1
[AC1-Vlan-interface4094] mad ip address 192.168.254.2 255.255.255.252 member 2
[AC1-Vlan-interface4094] quit

# บันทึกคอนฟิก
[AC1] save force
6. คำสั่งตรวจสอบสถานะและการกู้คืนระบบ (Verification & Troubleshooting)
6.1 ตรวจสอบสถานะของ IRF Fabric:
[AC1] display irf
[AC1] display irf topology
[AC1] display device
ตัวอย่างผลลัพธ์:
[AC1] display irf
MemberID   Role     Priority  CPU-Mac         Description
 *1        Master   32        f010-90db-7402  ---
 +2        Standby  1         f010-90db-7403  ---
--------------------------------------------------
 * indicates the device is the master.
 + indicates the device through which the user logs in.

 The bridge MAC of the IRF is: 1c94-68e5-c9c2
 Auto upgrade                : yes
 Mac persistent              : 6 min
 Domain ID                   : 10

[AC1] display irf topology
                             Topology Info
 -------------------------------------------------------------------------
               IRF-Port1                IRF-Port2
 MemberID    Link       neighbor       Link       neighbor    Belong To
 1           DIS        ---            UP         2           f010-90db-7402
 2           UP         1              DIS        ---         f010-90db-7402

[AC1] display device
%Apr 18 11:56:01:803 2014 AC1 STP/6/STP_NOTIFIED_TC: Instance 0 notified a topology change.

Slot Type           State    Subslot  Soft Ver         Patch Ver
1    S5570S-36F-EI  Master   0        S5570S_EI-1128   None
2    S5570S-36F-EI  Standby  0        S5570S_EI-1128   None
6.2 ตรวจสอบสถานะ MAD:
[AC1] display mad verboseตัวอย่างผลลัพธ์:
[AC1]display mad verbose
Multi-active recovery state: No
Excluded ports (user-configured):
Excluded ports (system-configured):
  IRF physical interfaces:
    Ten-GigabitEthernet1/0/35
    Ten-GigabitEthernet1/0/36
    Ten-GigabitEthernet2/0/35
    Ten-GigabitEthernet2/0/36
  BFD MAD interfaces:
    Vlan-interface4094
MAD ARP disabled.
MAD ND disabled.
MAD LACP disabled.
MAD BFD enabled interface: Vlan-interface4094
  MAD status                 : Normal
  Member ID   MAD IP address    Neighbor   MAD status
  1           192.168.254.1/30  2          Normal
  2           192.168.254.2/30  1          Normal
บทความนี้เป็นการสรุปย่อแนวทางการคอนฟิกและหลักการทำงานของเทคโนโลยี IRF Stacking จากคู่มือและการใช้งานจริง เพื่อให้
เพื่อนๆ และผู้ดูแลระบบสามารถนำไปใช้เป็นแนวทางในการติดตั้ง วางระบบ ตลอดจนไล่เช็กและแก้ไขปัญหาหน้างานได้อย่างรวดเร็วและเป็นระบบครับ
สำหรับใครที่ต้องการศึกษาคำสั่ง คอนฟิก ข้อจำกัด และรายละเอียดเชิงลึกเพิ่มเติมแบบฉบับเต็ม สามารถเข้าไปอ่านคู่มือทางการของ H3C ได้ที่ลิงก์นี้เลยครับ:  Support – 01-IRF configuration- H3C
ขอขอบคุณข้อมูลเทคนิคและรายละเอียดอ้างอิงอันเป็นประโยชน์อย่างยิ่งจากคู่มือ H3C Technical Support ด้วยครับ