สำหรับผู้ดูแลระบบเครือข่ายที่ใช้งาน Cisco Identity Services Engine (ISE) ร่วมกับระบบ IEEE 802.1X อาจเคยพบปัญหาที่เครื่องคอมพิวเตอร์บางเครื่องสามารถ Authentication เพื่อเข้าใช้งานเครือข่ายได้ตามปกติ แต่บางเครื่องกลับไม่สามารถ Authentication ได้ ทั้งที่ใช้งาน Network Policy และ Group Policy (GPO) ชุดเดียวกัน
โดยเฉพาะเครื่องที่ใช้งาน Windows 11 และได้รับ Security Update ในเดือนตุลาคม 2026 (Windows 11, versions 26H2, 26H1, 25H2, and 24H2, and Windows Server 2025) อาจพบปัญหานี้ในระบบที่ใช้งาน PEAP-MSCHAPv2 ร่วมกับ Windows Single Sign-On (SSO)
ในบทความนี้ เราจะพามาดูวิธีตรวจสอบสาเหตุจาก Cisco ISE และ Windows Event Log รวมถึงแนวทางแก้ไขด้วยการแก้ค่า Windows Registry ครับ
1. อาการของปัญหา
ต้องอธิบายก่อนว่า ระบบที่ใช้งานอยู่เป็น Cisco ISE เป็น RADIUS Server สำหรับ Authentication ผ่านสาย LAN (Wired 802.1X) โดยเชื่อมต่อกับ Active Directory เพื่อยืนยันตัวตนของเครื่องคอมพิวเตอร์ ใช้งาน PEAP-MSCHAPv2 สำหรับ Machine Authentication ซึ่งก่อนหน้านี้สามารถทำงานได้ตามปกติ
ทางทีมงานได้รับเคสว่า มีบางเครื่องที่สามารถ Authen ผ่าน และบางเครื่อง ก็ Authen ไม่ผ่าน ทั้งๆที่ User บน OU ก็อยู่ใน Group เดียวกัน ใช้ Switch ตัวเดียวกันในการส่ง response-message ไปหา cisco ise และ Interface บน Switch ก็คอนฟิกเหมือนกัน
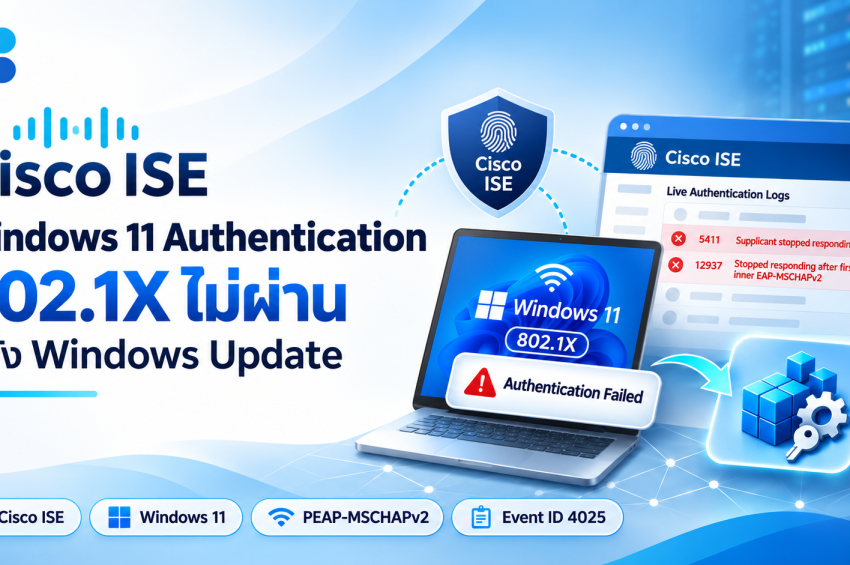
ทางทีมงานเข้าไปดู Log บน Cisco ISE แล้วพบ Log แจ้งเตือน ดังรูป
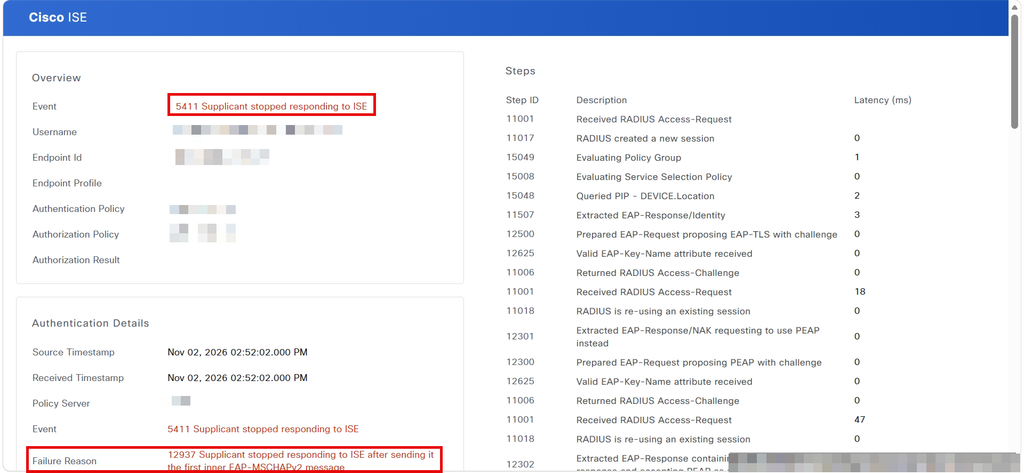
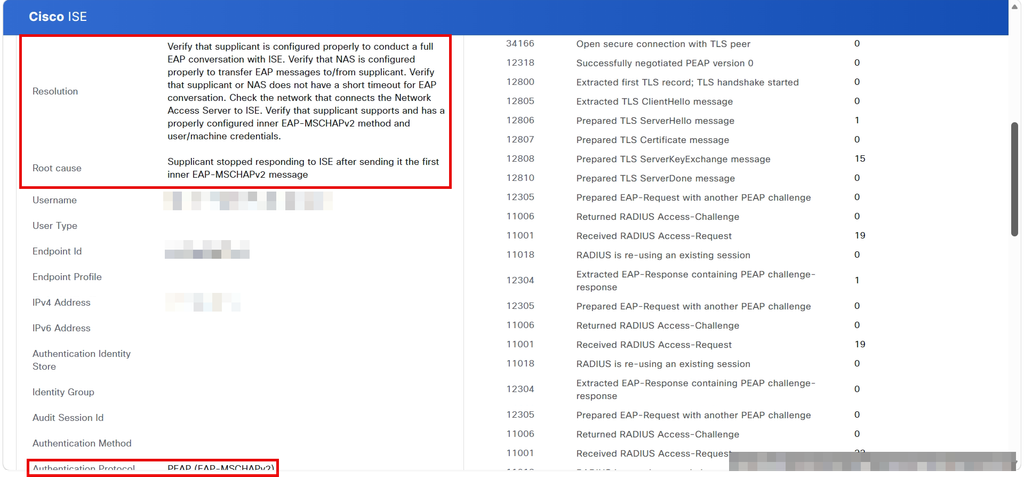
จาก Error นี้จะเห็นว่า Cisco ISE สามารถเริ่มกระบวนการ EAP Authentication กับ Windows Client ได้ แต่เมื่อเข้าสู่ขั้นตอน Inner EAP-MSCHAPv2 กลับไม่ได้รับการตอบกลับจาก Client ตามที่คาดหวัง ส่งผลให้ Authentication ไม่สำเร็จ
2. สาเหตุของปัญหา
จากการเปรียบเทียบเครื่องที่สามารถ Authen ผ่าน และ ไม่ผ่าน มีความแตกต่างคือ Patch ของ PC Client Windows 11 โดยเครื่องที่ Authen ไม่ผ่าน Patch จะใหม่กว่า เมื่อค้นหาไปเรื่อยๆ เลยเจอ KB 5066470 ของ Microsoft ว่า Windows Security Update ตั้งแต่วันที่ 13 ตุลาคม 2026 เป็นต้นไป มีการเปลี่ยนแปลงพฤติกรรมของระบบเกี่ยวกับ NTLMv1-derived credentials
ก่อนการอัปเดต Windows จะใช้ Audit Mode เป็นค่าเริ่มต้นเมื่อไม่ได้กำหนดค่า Registry ชื่อ BlockNtlmv1SSO ทำให้การใช้งาน NTLMv1-derived credentials สำหรับ Single Sign-On ยังสามารถทำงานได้
แต่หลังจากอัปเดต Windows จะเปลี่ยนค่าเริ่มต้นภายในเป็น Enforce Mode ซึ่งจะบล็อกการสร้าง Credentials ดังกล่าว
การเปลี่ยนแปลงนี้ส่งผลต่อบางระบบที่ใช้งาน MS-CHAPv2-based Authentication เช่น
- Wired 802.1X (PEAP-MSCHAPv2)
- Wireless 802.1X / WPA2-Enterprise
- VPN ที่ใช้งาน MS-CHAPv2 ร่วมกับ Windows SSO
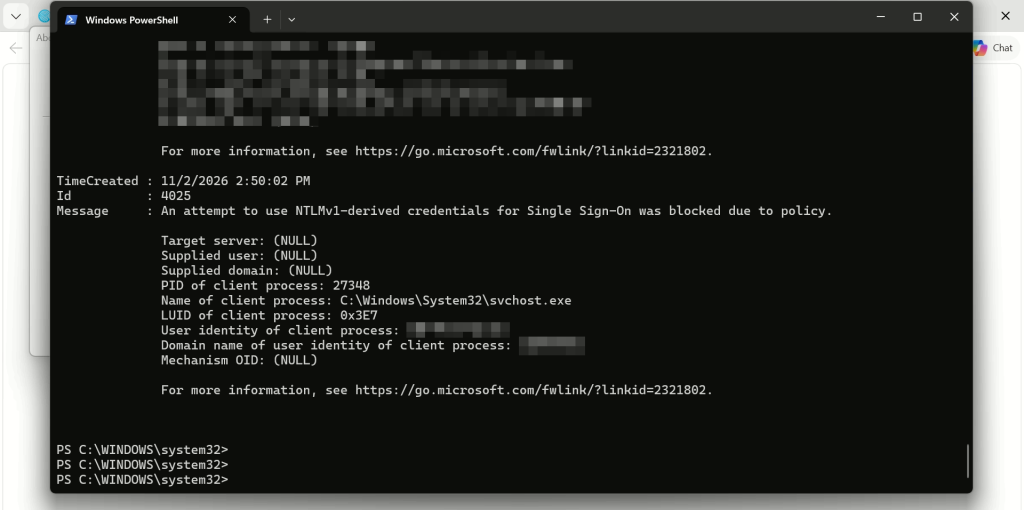
3. ตรวจสอบ Windows Event Log
เมื่อทำการตรวจสอบบน Windows ก็เห็น Event ID 4025 หลายครั้ง หมายความว่า Windows กำลังบล็อกการใช้ NTLMv1-derived credentials สำหรับ Single Sign-On ตาม Security Policy
Get-WinEvent -FilterHashtable @{
    LogName='Microsoft-Windows-NTLM/Operational'
    Id=4024,4025
    StartTime=(Get-Date).AddDays(-2)
} | Select-Object TimeCreated,Id,Message |
Format-List
5. วิธีแก้ไขปัญหาชั่วคราวด้วย Windows Registry
Microsoft จัดเตรียม Registry Value ชื่อ BlockNtlmv1SSO สำหรับควบคุมพฤติกรรมการบล็อก NTLMv1-derived credentials โดยมีค่าที่สามารถกำหนดได้ ตามตาราง
| Registry Value | ความหมาย |
|---|---|
0 | Audit Mode – บันทึกเหตุการณ์แต่อนุญาตการใช้งาน |
1 | Enforce Mode – บล็อกการใช้งาน |
| ไม่กำหนดค่า | ใช้ค่าเริ่มต้นของ Windows ตามระดับอัปเดต |
สำหรับ Windows ที่ได้รับ Security Update ตั้งแต่วันที่ 13 ตุลาคม 2026 หาก Credential Guard ปิดและไม่ได้กำหนด Registry Value ไว้ ระบบจะใช้ Enforce Mode เป็นค่าเริ่มต้นภายใน (คือ 1) ซึ่งทำให้ไม่สามารถใช้งาน 802.1x แบบ PEAP-MSCHAPv2 ได้
โดยวิธีการแก้ไข เราจะเปลี่ยนค่า Registry BlockNtlmv1SSO ให้กลายเป็น 0 เพื่อให้ PC Client สามารถใช้งาน 802.1x แบบ PEAP-MSCHAPv2 ได้ โดยใช้ PowerShell
5.1 กำหนด BlockNtlmv1SSO เป็น 0
เปิด powershell แบบ admin privileged และใช้ command
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSO /t REG_DWORD /d 0 /fและตรวจสอบโดยใช้ command
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v BlockNtlmv1SSOเมื่อเช็คเรียบร้อยแล้ว PC Client Windows 11 ก็สามารถใช้งาน 802.1x Authen แบบ PEAP-MSCHAPv2 ได้แล้วครับ